Aufbau einer PKI
Ich möchte hier die Schritte und die Gedanken dahinter aufzeigen, die bei der Einrichtung einer eigenen PKI bedacht und getan werden müssen. Ich werde dabei auf die drei Phasen des Ramp-up, des Betriebs und des Phase-out eingehen. Da der Text über die nächsten Wochen entstehen wird ist es nicht ausgeschlossen, dass hier und da Änderungen und Ergänzungen geschehen werden, ohne dass ich jede einzelne extra kennzeichnen werde.
Ich werde versuchen, die einzelnen Prozesse zu erklären. Die einzelnene Prozessschritte werden ebenso wie die beteiligten Akteure, die Anwendungsfälle und die jeweils als Ein- oder Ausgabe dienenden Artefakte als Grundlage eines zu erstellenden Certificate Practise Statement (CPS) dienen.
Da dies eine längere Geschichte wird habe ich sie in Teile gegliedert, die hier nach und nach veröffentlicht werden. Zu Beginn werde ich hier einige der Use-Cases als UML-Diagramme darstellen. Damit werden die beteiligten Akteure bereits benannt und deren konkrete Aufgaben werden im Text erläutert.
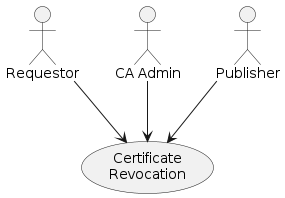
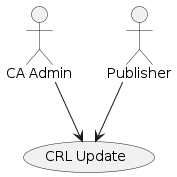
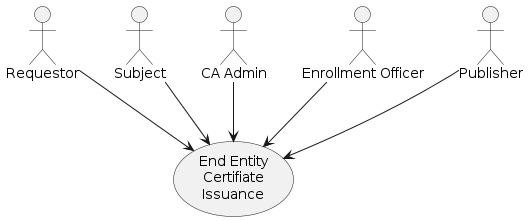
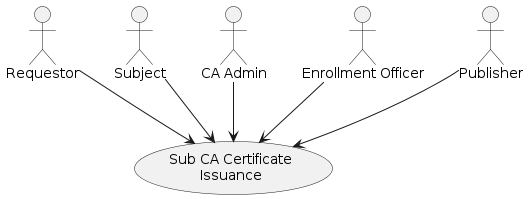
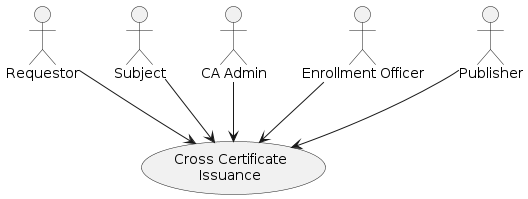
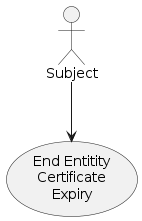
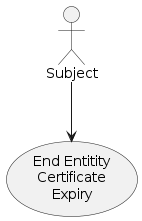
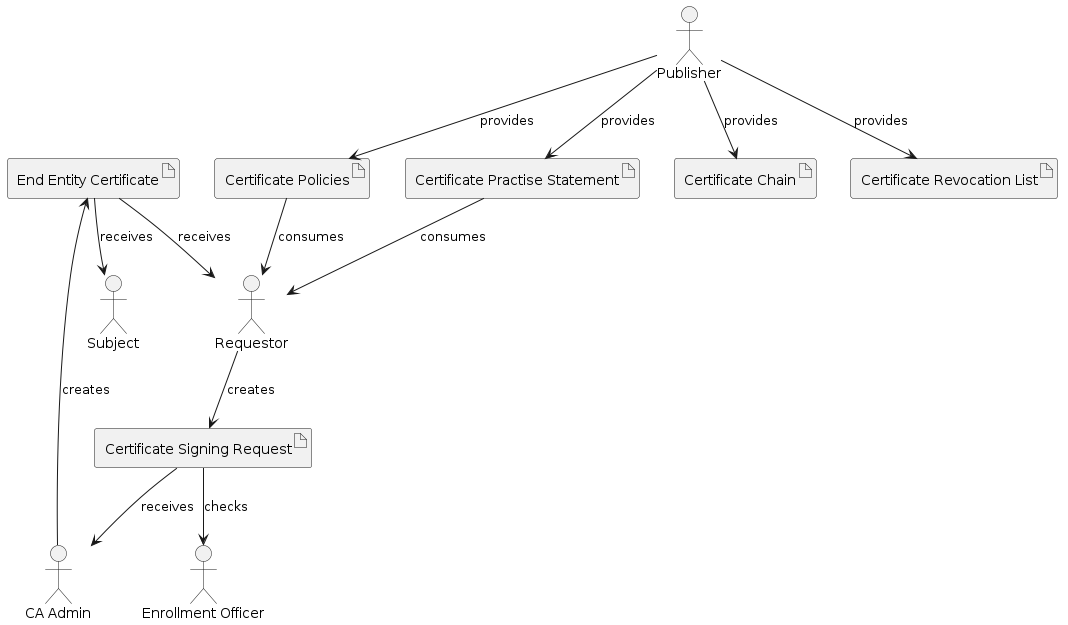
Wie man erkennen kann existieren eine ganze Anzahl unterschiedlicher Rollen, die bei der Arbeit einer PKI berücksichtigt werden müssen.
Die Beziehungen der Rollen zu den Assets der einzelnen Use Cases ist in der folgenden Graphik angedeutet:
Requestor
Der Requestor beantragt die Ausstellung von elektronischen Zertifikaten bei der PKI. Diese Rolle ist öffentlich - sie ist nicht an die PKI gebunden und kann mit jeder beliebigen PKI interagieren. Eine weitere Aufgabe des Requestors ist, tätig zu werden, wenn ein elektronisches Zertifikat für ungültig erklärt werden soll. Der Requestor handelt stellvertretend für Subjects.
Subject
Das Subject ist eine natürliche oder juristische Person, die eine digitale Identität benötigt. Der Requestor interagiert in ihrem Namen mit der PKI.
CA-Admin
Der CA-Admin erzeugt und vernichtet alle Artefakte, die mit dem Ausstellen und ungültig Machen elektronischer Zertifikate zu tun haben. Viele der Operationen werden erst dann durchgeführt, wenn der Enrollment Officer dazu die Freigabe erteilt.
Enrollment Officer
Der Enrollment Officer prüft eingehende Anfragen zur Manipulation von elektronischen Zertifikaten auf ihre technische und fachliche Korrektheit. Erst wenn diese Prüfungen erfolgreich sind gibt er den Auftrag zur weiteren Bearbeitung an den CA-Admin weiter.
Publisher
Der Publisher ist dafür verantwortlich, die öffentlichen Assets der PKI verlässlich vorzuhalten und interessierten Parteien (z.B. Relying Parties) verfügbar zu machen.
Relying Party
Relying Parties prüfen die Gültigkeit erzeugter elektronischer Signaturen und der dafür verwendeten Schlüssel, sowie die Identität der Ersteller anhand der im elektronischen Zertifikat des Erstellers enthaltenen Informationen, sowie der durch den Publisher zur Verfügung gestellten öffentlichen Informationen.
Die drei Phasen sind wie folgt definiert:
Ramp-up
- Einrichten der Infrastruktur,
- Durchführen der Tests aller Business Cases und Dokumentation der Ergebnisse
- Erstellen Certificate Practise Statement und Certificate Policies
- Erstellung elektronischer Zertifikate
- Ungültig Machen elektronischer Zertifikate
- Reporting
- Management der digitalen Identitäten aller verwendeten CA-Zertifikate
- Aktualisieren der Certificate Revocation Lists aller CAs
- Erstellen von CRLs und Zertifikaten
- Update der CRLs entprechend des CPS und der verbleibenden Restgültigkeitsdauer der CA-Zertifikate
- Ungültig Machen elektronischer Zertifikate
- Reporting


Vor 5 Jahren hier im Blog
-
Trojan Source, dWb+ und sQLshell
13.11.2021
Nachdem die kritische Lücke Trojan Source veröffentlicht wurde habe auch ich geprüft, ob die sQLshell oder dWb+ dadurch verwundbar wären.
Weiterlesen
Tags
AI und ML Android Basteln C und C++ Chaos Datenbanken Docker dWb+ ESP Wifi Garten Geo Go GUI Hardware Java Jupyter JupyterBinder Komponenten Links Linux Markdown Markup Music Numerik OpenSource PKI-X.509-CA Präsentationen Python QBrowser Rants Raspi Revisited Security Software-Test sQLshell TeleGrafana Verschiedenes Video Virtualisierung Windows Upcoming...
Neueste Artikel
-
Cybersecurity der sQLshell
Die sQLshell ist an sich ein Werkzeug zur Arbeit mit (beinahe) beliebigen Datenbankmanagement-Systemen. Ich möchte hier einiges zum Thema Cybersecurity darlegen, das es Anwendern ermöglichen soll, die Risiken beim Einsatz dieses Werkzeuges fundiert abschätzen zu können.
Weiterlesen -
Offscreen Rendering für Moduleworkspaces
Es ist nicht ganz einfach, eine Hierarchie von Swing-Komponenten offscreen zu rendern. Ich wollte aber genau dies für meine zentrale Komponente moduleworkspace umsetzen, die zum Beispiel die Grundlage für Lösungen wie den Visuellen Abfrageeditor in der sQLshell oder dWb+ darstellt.
Weiterlesen -
LinkCollections 2026 XIII
Nach der letzten losen Zusammenstellung (für mich) interessanter Links aus den Tiefen des Internet von 2026 folgt hier gleich die nächste:
Weiterlesen
Manche nennen es Blog, manche Web-Seite - ich schreibe hier hin und wieder über meine Erlebnisse, Rückschläge und Erleuchtungen bei meinen Hobbies.
Wer daran teilhaben und eventuell sogar davon profitieren möchte, muss damit leben, daß ich hin und wieder kleine Ausflüge in Bereiche mache, die nichts mit IT, Administration oder Softwareentwicklung zu tun haben.
Ich wünsche allen Lesern viel Spaß und hin und wieder einen kleinen AHA!-Effekt...
PS: Meine öffentlichen Codeberg-Repositories findet man hier.