Nachdem die kritische Lücke Trojan Source veröffentlicht wurde habe auch ich geprüft, ob die sQLshell oder dWb+ dadurch verwundbar wären.
Die sQLshell erlaubt es, SQL-Statements an eine Datenbank zur Verarbeitung zu schicken. Daher stellt sich die Frage, ob man entsprechende Versuche der Manipulation mit eingestreutwen BiDi-Unicodes erkennen könnte. Der folgende Screenshot zeigt, dass diese Codes in der sQLshell als Pseudozeichen dargestellt und nicht interpretiert werden. Man vergleiche auch mit dem nächsten Screenshot, der denselbemn Inhalt in Gedit zeigt:
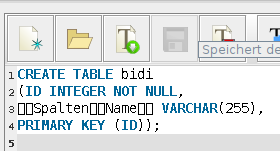 SQL-Script in sQLshell
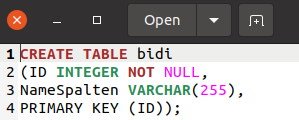 SQL-Script in Gedit 2.36.2
Das hier gesagte gilt nicht nur für den in der sQLshell eingebauten SQL-Editor, sondern selbstverständlich auch für das Plugin, das die sQLShell um einen MDI-Editor für SQL-Skripte erweitert.
Die sQLshell verfügt - genau wie dWb+ auch über einen Java-MDI-Editor, realisiert ebenfalls als Plugin. Diese Plugins sollen hauptsächlich bei der Erstellung von BeanShell-Skripten unterstützen.
Wie man im nächsten Screenshot sieht, werden die eingestreuten Control-Characters hier zwar nicht als Pseudozeichen hervorgehoben, allerdings arbeitet zumindest das Syntax-Highlighting korrekt und markiert die gesamte Zeile 5 als auskommentiert.
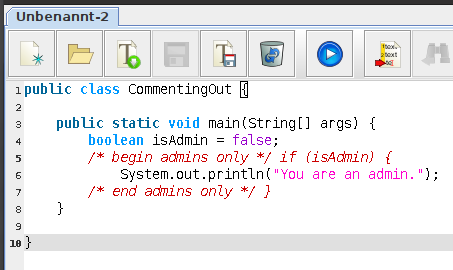 Java-Beispiel in Java-MDI-Plugin-Editor
Hierin gleicht es Gedit - auch diese Anwendung weist durch das Syntax-Highlighting darauf hin, dass hier etwas nicht stimmt...
Es existiert noch ein weiteres Plugin, das derzeit nicht - oder nur mit äußerster Vorsicht benutzt werden sollte: BeanShellREPL.
Hier wird die Beanshell-Konsole in die Anwendung eingebunden, um schnell per BeanShell Statements zur Ausführung absenden zu können. Diese Konsole arbeitet ohne jegliches Syntax-Highlighting und der problematisache Code ist - da auch die Control-Characters komplett unsichtbar bleiben - nicht als problematisch erkennbar:
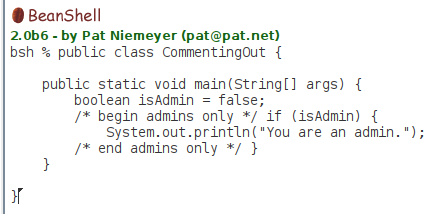 Java-Beispiel in BeanShell-Konsole
Daran ändert auch die Verwendung der aktuellsten auf GitHub verfügbaren SNAPSHOT-Version nichts, wie man im folgenden Screenshot erkennen kann:
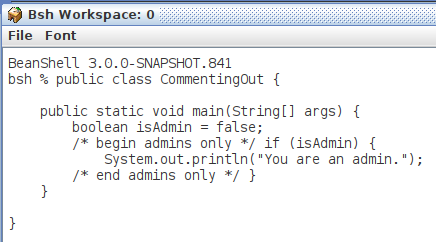 Java-Beispiel in BeanShell-Konsole Version 3.0.0-SNAPSHOT
Ich habe daher ein entsprechendes Ticket eingestellt.
Artikel, die hierher verlinken
Fork der BeanShell wegen Trojan Source
19.12.2023
Es gibt inzwischen einen von mir erstellten Fork des originalen Repository, in dem ich die Komponente zur Darstellung der Konsole gegen die ausgetauscht habe, die in der sQLshell in den Plugins MDIJavaEditor und MDISqlEditor zum Einsatz kommt - dadurch wird wenigstens durch das Syntax-Highlighting auf problematische Stellen im Code hingewiesen.
Release der Gegenmaßnahmen gegen Trojan Source und Trojan SQL
19.12.2023
Mit Version 1.4.0 wurden die Gegenmaßnahmen gegen Trojan Source und Trojan SQL endlich in einer Release auf Repsy zur Verfügung gestellt.
Neuigkeiten zu dWb+
16.07.2022
Nach meinem letzten Artikel zum Thema dWb+ ist bereits einige Zeit vergangen - daher hier ein kurzes Update mit einem Ausblick auf die nächste Version.


Vor 5 Jahren hier im Blog
-
Zertifikatsgültigkeit überwachen mit Grafana
04.10.2021
Ich habe ausprobiert, die verbleibende Lebenszeit von X.509-Zertifikaten per Telegraf, Influx und Grafana zu überwachen
Weiterlesen
Tags
AI und ML Android Basteln C und C++ Chaos Datenbanken Docker dWb+ ESP Wifi Garten Geo Go GUI Hardware Java Jupyter JupyterBinder Komponenten Links Linux Markdown Markup Music Numerik OpenSource PKI-X.509-CA Präsentationen Python QBrowser Rants Raspi Revisited Security Software-Test sQLshell TeleGrafana Verschiedenes Video Virtualisierung Windows Upcoming...
Neueste Artikel
-
Fallstudie elektronische Signatur
Ein Influenzer würde einen solchen Artikel beginnen mit "Ich werde immer wieder gefragt, warum..." Da ich keiner bin kann ich so etwas nicht tun – statt dessen erläutere ich einfach das Szenario: Ich pflege diverse Open Source Projekte, die sich mit PKI und kryptographischen Timestamps. Jedoch benutzt die sQLshell elektronische Signaturen nur für die Verteilung der diversen Plugins.
Weiterlesen -
Elektronische Signaturen zur Absicherung bei der Migration
Ich habe bisher einen Aspekt absichtlich und gewissenhaft aus der sQLshell herausgelassen, mich aber jetzt - wo die Zahl der gefundenen Sicherheitslücken in allen möglichen Produkten immer mehr zunimmt - doch einmal damit beschäftigt...
Weiterlesen -
Dynamiken im stretch-twist-fold System
Ich habe wieder einmal ein System nichtlinearer Differentialgleichungen entdeckt, das ich noch nicht kannte und einige Experimente damit durchgeführt...
Weiterlesen
Manche nennen es Blog, manche Web-Seite - ich schreibe hier hin und wieder über meine Erlebnisse, Rückschläge und Erleuchtungen bei meinen Hobbies.
Wer daran teilhaben und eventuell sogar davon profitieren möchte, muss damit leben, daß ich hin und wieder kleine Ausflüge in Bereiche mache, die nichts mit IT, Administration oder Softwareentwicklung zu tun haben.
Ich wünsche allen Lesern viel Spaß und hin und wieder einen kleinen AHA!-Effekt...
PS: Meine öffentlichen Codeberg-Repositories findet man hier.